APK फाइल खोलते ही खाली हुआ बैंक अकाउंट, रायपुर के इंश्योरेंस कंसल्टेंट से 6.81 लाख की ठगी

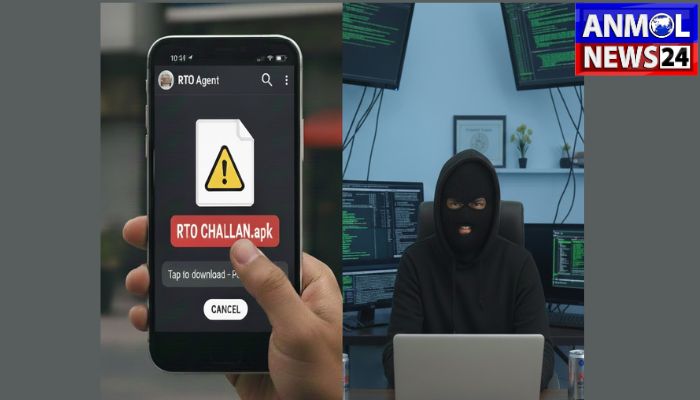
Fraud to Insurance Consultant: छत्तीसगढ़ की राजधानी रायपुर के शंकर नगर में एक इंश्योरेंस कंसल्टेंट ऑनलाइन ठगी का शिकार हो गया। पीड़ित सुरेश छाबड़ा ने बताया कि 28 दिसंबर को उसे वॉट्सएप पर एक संदिग्ध फाइल भेजी गई, जो आरटीओ एजेंट के नंबर से आई थी। फाइल का नाम RTO CHALLAN.apk था। छाबड़ा के फाइल खोलते ही आधार, पैन कार्ड और जन्मतिथि जैसी निजी जानकारियां मांगी गई, जिसे उन्होंने तुरंत कैंसिल कर दिया। हालांकि अगले दिन यानी 29 दिसंबर को उन्हें इंडसइंड बैंक की ओर से एक प्रमोशनल कॉल आया, जिसमें पता चला कि उनके बैंक खाते से कई IMPS ट्रांजेक्शन्स के माध्यम से कुल 6 लाख 81 हजार 404 की रकम ट्रांसफर हो चुकी थी।
यह भी पढ़ें:- नक्सलवाद के खिलाफ निर्णायक मोड़ पर छत्तीसगढ़, मंत्री शेखावत बोले- विकास की राह अब बाधा मुक्त
ये ट्रांजेक्शन्स रात 12 बजे के आसपास हुए थे। इसके बाद पीड़ित ने तुरंत बैंक से ट्रांजेक्शन्स रोकने का प्रयास किया और बैंक स्टेटमेंट प्राप्त कर अपने खाते की स्थिति की जानकारी ली। सुरेश छाबड़ा ने बताया कि जब उन्होंने आरटीओ एजेंट से संपर्क किया तो पता चला कि APK फाइल के जरिए किसी ने उनका मोबाइल हैक कर ठगी की है। इसके बाद उन्होंने सिविल लाइन थाना में FIR दर्ज कराई और बैंक खाते से हुए नुकसान की भरपाई के लिए कार्रवाई की मांग की है। विशेषज्ञों के मुताबिक स्कैमर्स फेक ई-चालान भेजकर लोगों को फंसा लेते हैं। (Fraud to Insurance Consultant)
फेक ई-चालान स्कैम का तरीका
- वॉट्सएप या SMS के जरिए फेक चालान मैसेज भेजा जाता है।
- मैसेज में संदिग्ध लिंक या APK फाइल अटैच होती है।
- फाइलों के नाम आमतौर पर ‘e-Parivahan’, ‘Traffic Notice’ जैसे होते हैं।
- जैसे ही यूजर APK फाइल खोलता है, फोन में एप इंस्टॉल हो जाता है।
- इंस्टॉल करते समय एप कई तरह की परमिशन मांगता है।
- परमिशन मिलने पर फोन का डेटा, कॉन्टैक्ट्स, मैसेज, OTP और बैंकिंग एप्स तक स्कैमर्स की पहुंच हो जाती है।
- इस तरह स्कैमर्स बड़े आसानी से किसी का बैंक अकाउंट हैक कर लाखों की ठगी कर सकते हैं।
एक नजर NCRB की रिपोर्ट पर
NCRB (National Crime Records Bureau) की ताजा रिपोर्ट के मुताबिक ऑनलाइन बैंकिंग और मोबाइल एप आधारित ठगी के मामलों में साल 2024 में 45% की वृद्धि दर्ज की गई। इसमें फेक ई-चालान, OTP/UPI फ्रॉड और फिशिंग जैसे मामलों का बड़ा हिस्सा है। विशेषज्ञों का कहना है कि ऐसे मामलों में सतर्क रहना और किसी भी संदिग्ध फाइल या लिंक को क्लिक न करना सबसे बड़ा सुरक्षा कदम है। इस घटना ने एक बार फिर यह साबित कर दिया है कि डिजिटल लेनदेन के दौर में सतर्कता ही सबसे बड़ी सुरक्षा है। साइबर अपराधियों के नए-नए तरीकों के बीच, जागरूकता की कमी आम लोगों को आसान शिकार बना रही है।