Aadhar Data Leak: 81.5 करोड़ भारतीयों का व्यक्तिगत डेटा चोरी, डार्कवेब पर मौजूद

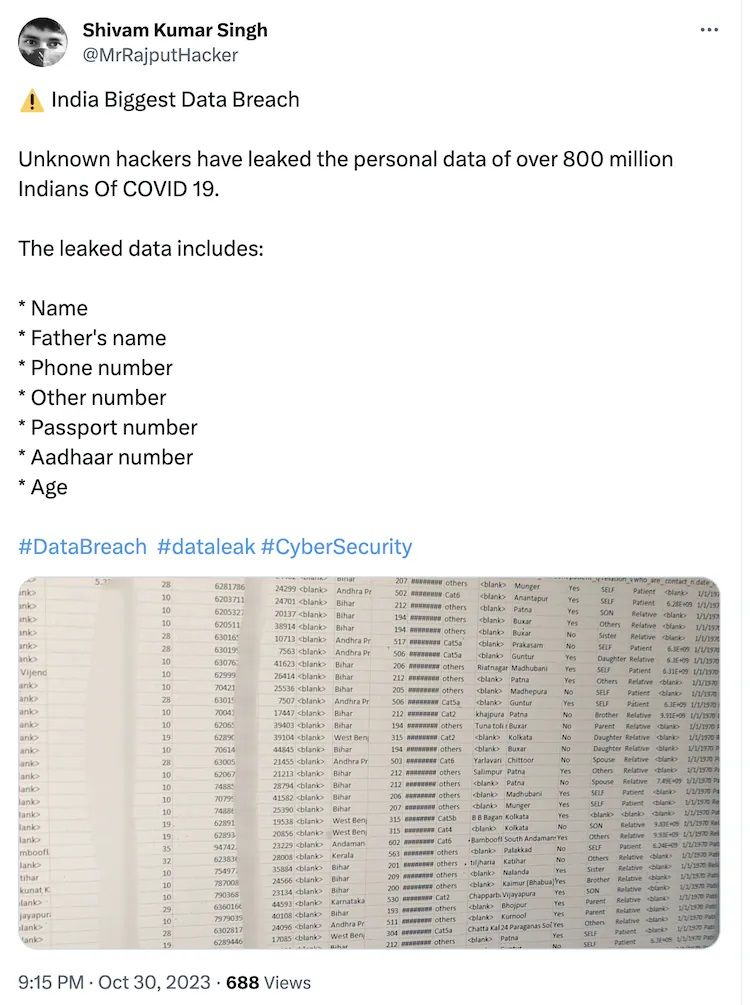
Aadhar Data Leak : 81.5 करोड़ भारतीयों से जुड़ी संवेदनशील जानकारी डार्क वेब पर सामने आई है, जो संभवतः भारत के इतिहास में सबसे बड़ा डेटा उल्लंघन है। लीक को ‘pwn0001’ – एक हैकर – द्वारा ध्यान में लाया गया है, जिसने डार्क वेब पर चोरी की गई जानकारी का विज्ञापन किया था। माना जाता है कि यह जानकारी भारतीय चिकित्सा अनुसंधान परिषद (आईसीएमआर) द्वारा कोविड-19 परीक्षण के दौरान एकत्र किए गए आंकड़ों से आई है।
यह भी पढ़ें:- पेड़ से टकराई तेज रफ्तार कार, हादसे में 5 लोगों की मौत, कटरा बिल्हौर में 2 की गई जान
हालाँकि, रिसाव का केंद्र अभी भी अज्ञात है। हैकर द्वारा साझा किए गए डेटा के अनुसार, चोरी की गई जानकारी में आधार और पासपोर्ट विवरण के साथ-साथ लाखों भारतीयों के नाम, फोन नंबर और अस्थायी और स्थायी पते शामिल हैं। हैकर का यह भी दावा है कि यह डेटा आईसीएमआर द्वारा COVID-19 परीक्षण के दौरान एकत्र की गई जानकारी से आया है।
डेटा उल्लंघन की प्रारंभिक खोज साइबर सुरक्षा और खुफिया में विशेषज्ञता वाली अमेरिकी एजेंसी रिसिक्योरिटी द्वारा की गई थी। 9 अक्टूबर को, ‘pwn0001’ ने ब्रीच फ़ोरम पर उल्लंघन के बारे में विवरण का खुलासा किया, जिसमें “भारतीय नागरिक आधार और पासपोर्ट” डेटा सहित 815 मिलियन रिकॉर्ड की उपलब्धता का विज्ञापन किया गया। संदर्भ के लिए, भारत की कुल जनसंख्या 1.486 अरब से कुछ अधिक है।
रिसिक्योरिटी शोधकर्ताओं ने पता लगाया है कि लीक हुए डेटा में भारतीय नागरिकों के व्यक्तिगत विवरण वाली 100,000 फाइलें थीं। उनकी सटीकता की जांच करने के लिए, इनमें से कुछ रिकॉर्ड की पुष्टि सरकारी पोर्टल की “सत्यापित आधार” सुविधा का उपयोग करके की गई, जिसने आधार जानकारी को प्रमाणित किया। (Aadhar Data Leak)
रिपोर्ट के अनुसार, कंप्यूटर इमरजेंसी रिस्पांस टीम ऑफ इंडिया (CERT-In) ने भी आईसीएमआर को उल्लंघन के बारे में सचेत किया है। कोविड-19 परीक्षण की जानकारी राष्ट्रीय सूचना विज्ञान केंद्र (एनआईसी), आईसीएमआर और स्वास्थ्य मंत्रालय जैसे विभिन्न सरकारी निकायों में बिखरी हुई है, जिससे यह पहचानना चुनौतीपूर्ण हो गया है कि उल्लंघन कहां से हुआ। कहानी लिखे जाने तक, सूचना एवं प्रौद्योगिकी मंत्रालय या अन्य संबंधित एजेंसियों की ओर से ऑनलाइन लीक पर कोई प्रतिक्रिया नहीं आई थी।
यह पहली बार नहीं है कि भारत में किसी बड़े चिकित्सा संस्थान को उल्लंघन का सामना करना पड़ा है। इस साल की शुरुआत में, साइबर अपराधियों ने एम्स के सर्वर को हैक कर लिया और संस्थान में 1TB से अधिक डेटा पर कब्जा कर लिया और भारी फिरौती मांगी। इससे अस्पताल को 15 दिनों के लिए मैन्युअल रिकॉर्ड रखने पर मजबूर होना पड़ा, जिससे पहले से ही भीड़भाड़ वाले संस्थान में सभी प्रक्रियाएं धीमी हो गईं। उससे कुछ महीने पहले दिसंबर 2022 में एम्स दिल्ली का डेटा चीनियों ने हैक कर लिया था और क्रिप्टोकरेंसी में 200 करोड़ रुपये की मांग की थी। (Aadhar Data Leak)