आतंकियों के फोन से खुली पहलगाम हमले की पूरी प्लानिंग, पाकिस्तान से सप्लाई नेटवर्क उजागर, चीन से भी जुड़ा लिंक


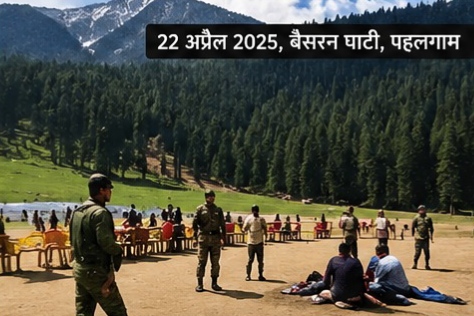
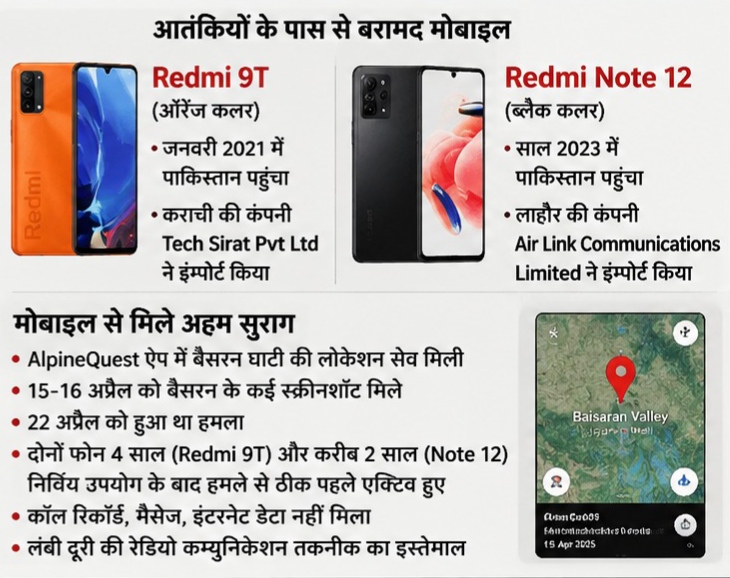
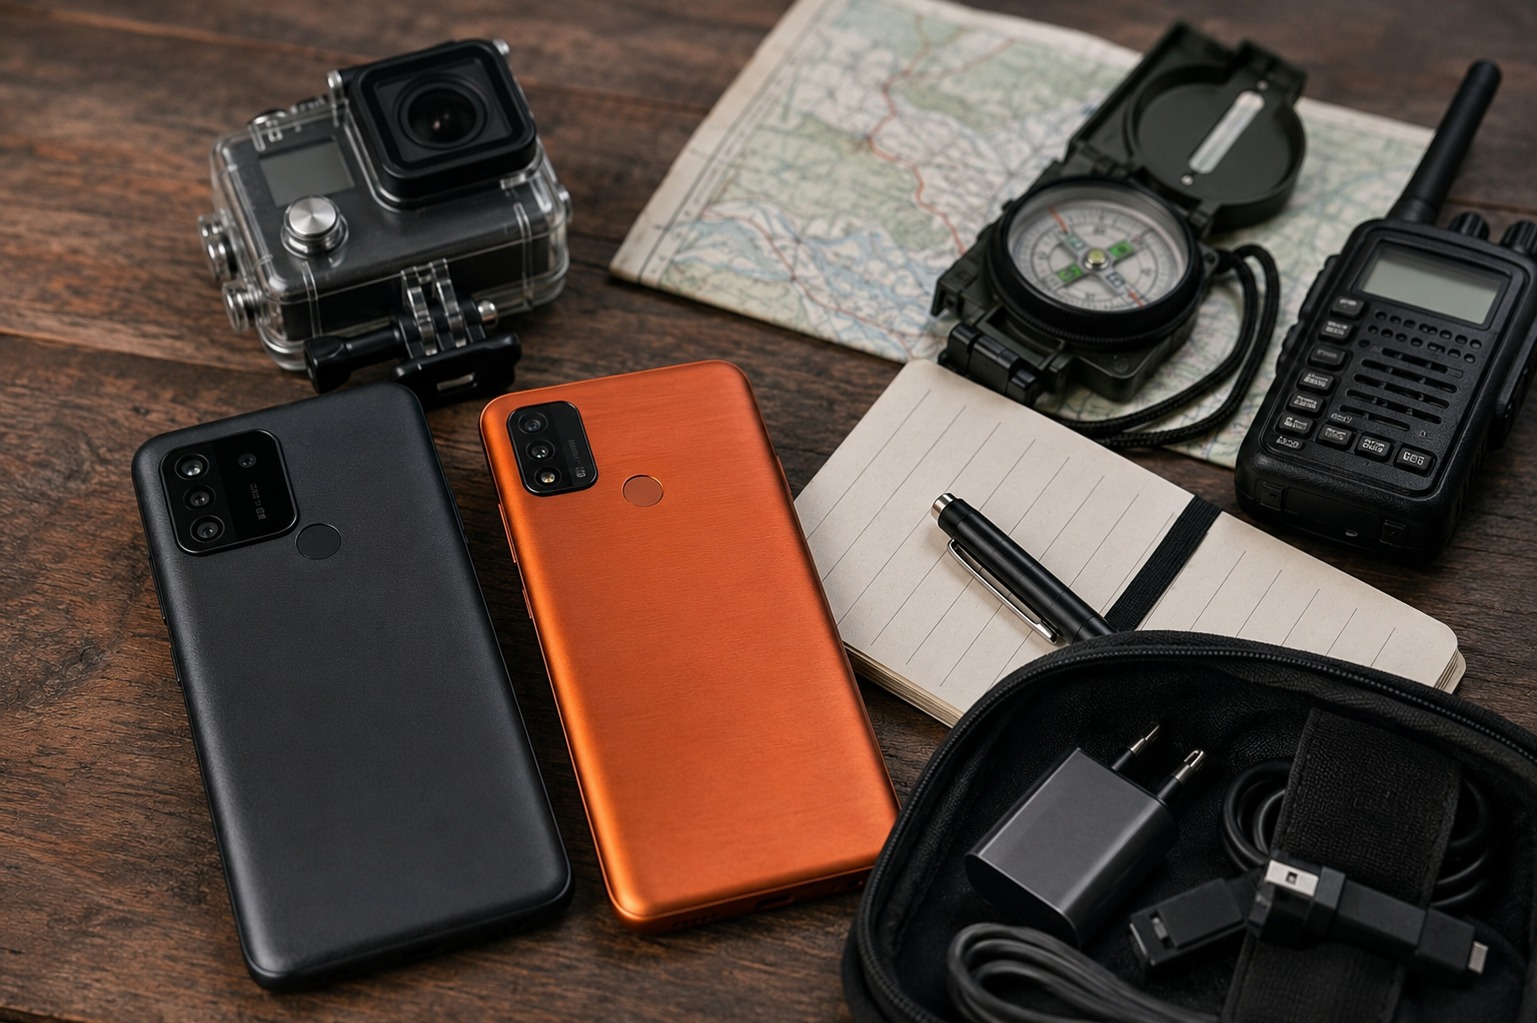
Pahalgam Attack Pakistan Connection: जम्मू-कश्मीर के पहलगाम की बैसरन घाटी में 22 अप्रैल 2025 को हुए आतंकी हमले को लेकर चल रही जांच में राष्ट्रीय जांच एजेंसी ने एक बड़ा खुलासा किया है। एजेंसी के मुताबिक इस हमले में इस्तेमाल किए गए दोनों स्मार्टफोन पाकिस्तान के कराची और लाहौर से इम्पोर्ट होकर आतंकी नेटवर्क तक पहुंचे थे और इन्हीं डिवाइस के जरिए हमले की रेकी और प्लानिंग की गई थी। बता दें कि इस हमले में 26 पर्यटकों की जान गई थी। NIA की जांच में सामने आया है कि मुठभेड़ में मारे गए आतंकियों के पास से दो हाई-एंड एंड्रॉयड फोन बरामद हुए थे। एक ऑरेंज रंग का Redmi 9T और दूसरा ब्लैक रंग का Redmi Note 12। डिजिटल फॉरेंसिक जांच के दौरान यह स्पष्ट हुआ कि ये दोनों डिवाइस चीन की प्रमुख टेक कंपनी Xiaomi की सप्लाई चेन से होकर पाकिस्तान पहुंचे थे।
यह भी पढ़ें:- छत्तीसगढ़ में अनिश्चितकालीन हड़ताल पर 500 से ज्यादा तहसीलदार, पूरे प्रदेश की राजस्व व्यवस्था ठप, आम जनता परेशान
जांच एजेंसी के मुताबिक यह सिर्फ सामान्य आयात प्रक्रिया नहीं थी, बल्कि एक संगठित सप्लाई नेटवर्क के जरिए इन मोबाइलों को कराची और लाहौर में विशेष कंपनियों तक पहुंचाया गया, जहां से बाद में इन्हें अलग-अलग स्तर पर आतंकी मॉड्यूल तक ट्रांसफर किया गया। जांच में सामने आया कि Redmi 9T को कराची स्थित टेक सिरात प्राइवेट लिमिटेड ने इम्पोर्ट कराया था, जिसकी डिलीवरी 1 जनवरी 2021 को कराची पहुंची थी। इस पूरी खेप की लॉजिस्टिक और वित्तीय व्यवस्था में फैसल बैंक, कराची का नाम भी सामने आया है। एजेंसी का दावा है कि बैंकिंग चैनल का उपयोग भुगतान और सप्लाई चेन मैनेजमेंट के लिए किया गया। वहीं दूसरा फोन Redmi Note 12 को 2023 में लाहौर की एयर लिंक कम्युनिकेशंस लिमिटेड ने इम्पोर्ट किया था। यह पाकिस्तान की बड़ी मोबाइल डिस्ट्रीब्यूटर कंपनियों में से एक मानी जाती है।
बैसरन घाटी की रेकी का डिजिटल सबूत
NIA के अनुसार दोनों डिवाइस लंबे समय तक निष्क्रिय रखे गए और इन्हें किसी सामान्य उपयोग में नहीं लाया गया। यह पैटर्न एजेंसी के मुताबिक इस बात की ओर इशारा करता है कि इन्हें स्टैंडबाय कम्युनिकेशन इक्विपमेंट के तौर पर सुरक्षित रखा गया था। फॉरेंसिक जांच में सबसे अहम खुलासा अल्पाइनक्वेस्ट नाम के नेविगेशन एप से जुड़ा हुआ है। दोनों मोबाइलों में बैसरन घाटी की GPS लोकेशन पहले से सेव पाई गई। इसके अलावा 15 और 16 अप्रैल 2025 को लिए गए स्क्रीनशॉट भी बरामद हुए हैं, जिनमें इलाके की टोपोग्राफी और एंट्री-एग्जिट पॉइंट्स को चिन्हित किया गया था। एजेंसी का मानना है कि यह स्पष्ट रूप से प्री-प्लान्ड रेकी का डिजिटल सबूत है, जो हमले से लगभग एक सप्ताह पहले पूरा किया गया था। इसके बाद 22 अप्रैल को आतंकियों ने पर्यटकों पर अंधाधुंध गोलीबारी कर 26 लोगों की हत्या कर दी। (Pahalgam Attack Pakistan Connection )
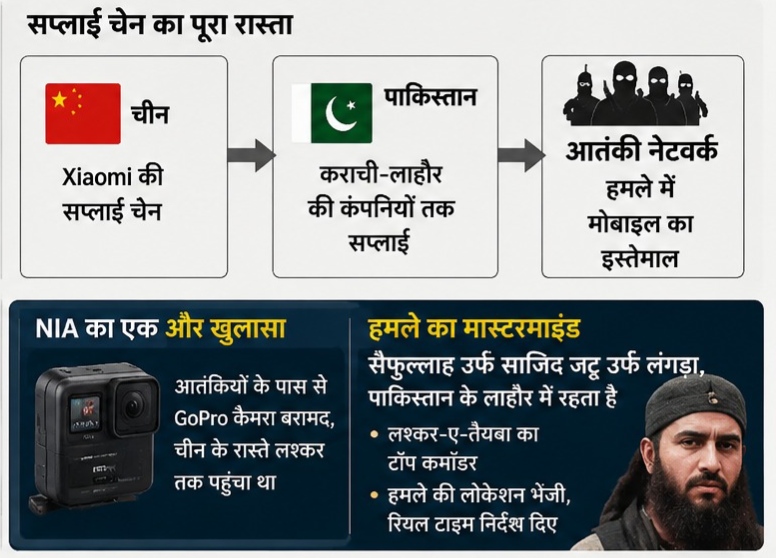
जांच में यह भी सामने आया कि दोनों मोबाइलों में न तो कॉल रिकॉर्ड मिले, न ही चैट हिस्ट्री, और न ही किसी सोशल मीडिया या इंटरनेट ब्राउजिंग का डेटा मिला। इससे NIA को शक है कि आतंकियों ने मोबाइल नेटवर्क या इंटरनेट का इस्तेमाल ही नहीं किया। एजेंसी का अनुमान है कि आतंकियों ने इसके बजाय लंबी दूरी की रेडियो कम्युनिकेशन या ऑफलाइन एन्क्रिप्टेड डिवाइस सिस्टम का उपयोग किया, जो मोबाइल नेटवर्क से पूरी तरह अलग होता है और ट्रेस करना बेहद मुश्किल होता है। इससे पहले जांच में यह भी सामने आया था कि आतंकियों के पास अमेरिकी कंपनी GoPro का एक एडवांस एक्शन कैमरा भी बरामद हुआ था। यह कैमरा चीन के डिस्ट्रीब्यूटर नेटवर्क के जरिए आतंकियों तक पहुंचा था। NIA का मानना है कि जम्मू-कश्मीर में सक्रिय आतंकी संगठन अब सिर्फ हथियारों पर नहीं, बल्कि डिजिटल प्रोपेगेंडा और रिकॉर्डिंग तकनीक पर भी तेजी से निर्भर हो रहे हैं। इन कैमरों का इस्तेमाल हमलों की रिकॉर्डिंग, ट्रेनिंग वीडियो और प्रोपेगेंडा फैलाने के लिए किया जा रहा है।
लश्कर-ए-तैयबा और पाकिस्तान कनेक्शन
पूरे मामले में आतंकी संगठन लश्कर-ए-तैयबा की भूमिका भी सामने आई है। NIA की चार्जशीट के मुताबिक इस हमले का मास्टरमाइंड पाकिस्तान स्थित हैंडलर सैफुल्लाह उर्फ साजिद जट्ट था, जो लगातार आतंकियों को रियल टाइम निर्देश दे रहा था। वह हमले से पहले ही बैसरन घाटी की लोकेशन साझा कर चुका था और ऑपरेशन के दौरान भी आतंकियों से संपर्क में रहा। एजेंसी के मुताबिक यह एक क्रॉस-बॉर्डर कमांड नेटवर्क का हिस्सा था, जिसमें भारत के भीतर मौजूद स्थानीय सपोर्ट सिस्टम भी शामिल था। चार्जशीट में यह भी सामने आया है कि टूरिस्ट गाइड परवेज अहमद जोठार और बशीर अहमद जोठार ने आतंकियों को बैसरन में देखा था, लेकिन समय रहते सुरक्षा एजेंसियों को सूचना नहीं दी। बाद में इन्हें गिरफ्तार कर लिया गया। (Pahalgam Attack Pakistan Connection)
ऑपरेशन महादेव और आतंकियों का अंत
जांच के मुताबिक आतंकियों ने वारदात से एक दिन पहले स्थानीय गाइड की झोपड़ी में खाना भी खाया था और इलाके में रुककर पूरी रेकी की थी। इसके बाद 22 अप्रैल को योजनाबद्ध तरीके से हमला किया गया।28 जुलाई 2025 को सुरक्षा बलों ने ऑपरेशन महादेव के तहत इस हमले में शामिल तीन प्रमुख आतंकियों को ढेर कर दिया था। इनके पास से भी हथियार, गोप्रो कैमरे और अन्य डिजिटल उपकरण बरामद हुए, जो इस पूरे मॉड्यूल के एक ही नेटवर्क से जुड़े होने की पुष्टि करते हैं। इस हमले के जवाब में भारत ने 6 मई 2025 को पाकिस्तान और पाकिस्तान अधिकृत कश्मीर (PoK) में एयर स्ट्राइक की थी, जिसे ऑपरेशन सिंदूर नाम दिया गया। इसमें 9 आतंकी ठिकानों को निशाना बनाया गया और 100 से ज्यादा आतंकियों के मारे जाने की पुष्टि की गई। NIA की जांच अभी जारी है और एजेंसी अब इस पूरे नेटवर्क की फंडिंग, सप्लाई चेन और अंतरराष्ट्रीय बिचौलियों की भूमिका की गहराई से जांच कर रही है। अधिकारियों का कहना है कि यह मामला सिर्फ एक आतंकी हमला नहीं, बल्कि एक टेक-ड्रिवन क्रॉस बॉर्डर टेरर नेटवर्क का उदाहरण है, जिसमें डिजिटल उपकरण, विदेशी सप्लाई चेन और स्थानीय मददगार तीनों की भूमिका सामने आ रही है।